W wielu branżach awaria systemu oznacza chwilowy problem organizacyjny. W przypadku firm współpracujących z sektorem obronnym konsekwencje mogą być znacznie poważniejsze. Utrata dostępu do danych, przestój systemów produkcyjnych czy skuteczny cyberatak wpływają na codzienną pracę organizacji oraz realizację zobowiązań wobec klientów i partnerów biznesowych.
Z tego powodu infrastruktura IT dla dostawców sektora zbrojeniowego wymaga szczególnego podejścia. Oczywiście liczą się wydajność serwerów i nowoczesne oprogramowanie, ale równie ważne są bezpieczeństwo danych, odporność na awarie, regularne aktualizacje, skuteczne procedury backupu oraz możliwość szybkiego przywrócenia działania najważniejszych systemów.
Przyjrzyjmy się więc, z czego powinna składać się nowoczesna infrastruktura IT dla firm współpracujących z sektorem obronnym i jakie działania realnie pomagają zwiększyć poziom bezpieczeństwa oraz ciągłość działania systemów.
Jeszcze kilka lat temu sami obserwowaliśmy, że rozmowy o bezpieczeństwie infrastruktury IT koncentrowały się głównie wokół serwerów, zapór sieciowych i ochrony przed zagrożeniami z zewnątrz. Dziś środowiska są znacznie bardziej złożone, bo w jednej organizacji funkcjonują systemy produkcyjne, aplikacje biznesowe, bazy danych, usługi chmurowe, urządzenia sieciowe oraz narzędzia wykorzystywane przez pracowników każdego dnia.
Przy takiej skali nie wystarczy już zabezpieczyć pojedynczych elementów infrastruktury. Liczy się spójne podejście do projektowania, zarządzania i ochrony całego środowiska. Nawet dobrze zabezpieczony system nie gwarantuje bezpieczeństwa organizacji, jeśli pozostałe obszary pozostają poza kontrolą.
Z naszego doświadczenia wynika, że największe znaczenie mają dziś cztery obszary: architektura infrastruktury, bezpieczeństwo danych, ciągłość działania oraz stały monitoring środowiska. To one w największym stopniu wpływają na odporność organizacji na awarie, błędy i cyberataki.
Jeżeli Twoja firma współpracuje z sektorem obronnym, doskonale wiesz, jak wiele procesów zależy dziś od sprawnie działających systemów IT. Wymiana dokumentacji, komunikacja z partnerami, obsługa produkcji czy zarządzanie projektami odbywają się w środowiskach, które muszą działać stabilnie i bezpiecznie.
Firmy współpracujące z sektorem obronnym bardzo rzadko funkcjonują w całkowitym oderwaniu od innych podmiotów. Najczęściej są częścią rozbudowanych łańcuchów dostaw, w których nieustannie przepływają dane, dokumentacja techniczna oraz informacje operacyjne. Oznacza to, że problemy po stronie jednej organizacji mogą wpływać również na partnerów biznesowych i realizowane wspólnie projekty.
Dodatkowym wyzwaniem jest rosnąca liczba systemów wykorzystywanych w codziennej pracy. Obok infrastruktury biurowej funkcjonują systemy ERP, bazy danych, aplikacje wspierające produkcję, platformy do wymiany dokumentów czy środowiska wykorzystywane przez zespoły projektowe. Każdy z tych elementów wymaga odpowiedniego zabezpieczenia i stałego nadzoru.
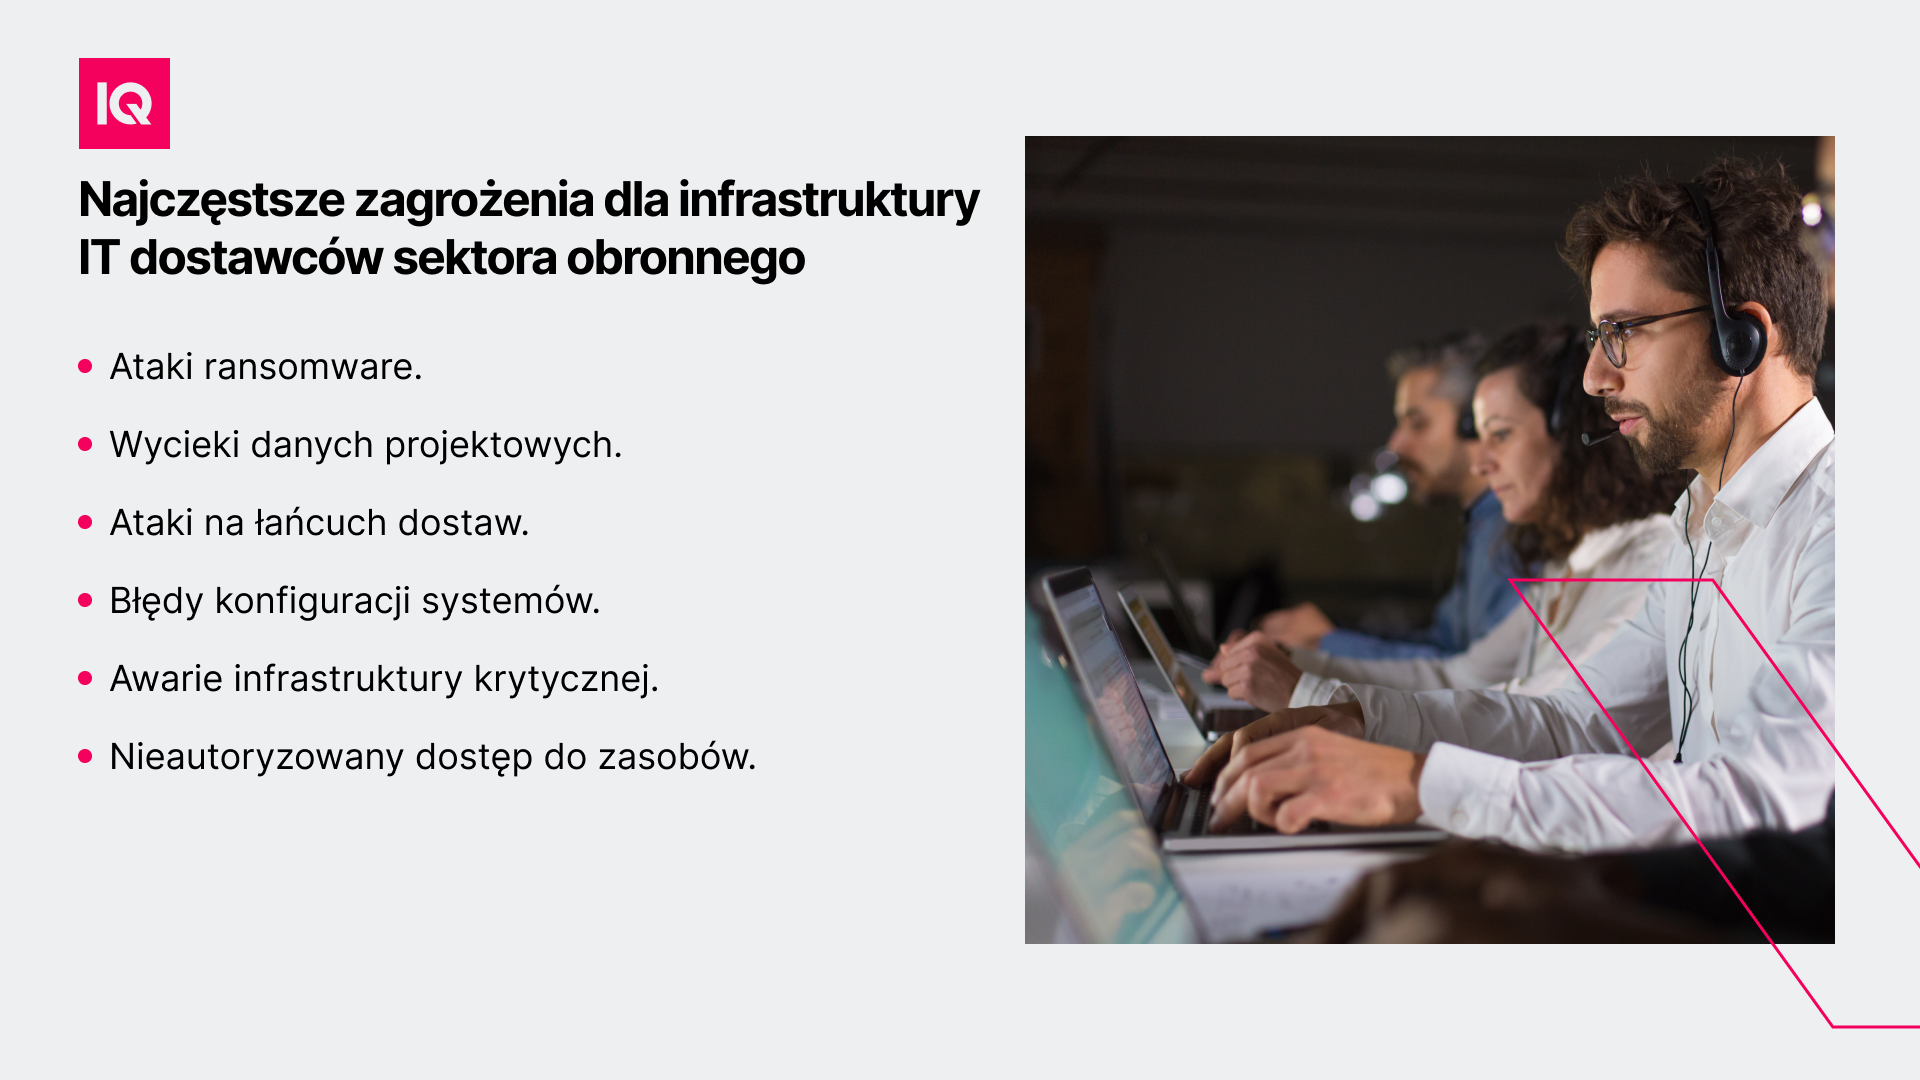
Z tego powodu infrastruktura IT musi być projektowana z myślą o niezawodności, bezpieczeństwie oraz możliwości dalszego rozwoju. Im bardziej złożone środowisko, tym większe znaczenie mają dobrze przygotowane procedury, monitoring oraz architektura pozwalająca utrzymać kontrolę nad wszystkimi zasobami.
Zacznijmy od czegoś, co dla wielu osób może być sporym zaskoczeniem. W przypadku infrastruktury IT dla sektora zbrojeniowego nie istnieje jeden uniwersalny model, który sprawdzi się w każdej organizacji. Co więcej, rozwiązanie idealne dla jednej firmy może okazać się zupełnie nietrafione dla innej.
Inne potrzeby będzie miało przedsiębiorstwo produkujące komponenty dla sektora obronnego, inne firma rozwijająca specjalistyczne oprogramowanie, a jeszcze inne organizacja integrująca złożone systemy technologiczne. Różnią się procesy, wykorzystywane aplikacje, poziom ryzyka oraz wymagania dotyczące ochrony danych.
To jednak nie oznacza, że każda infrastruktura musi być projektowana od zera, bo choć konkretna architektura zawsze powinna być dopasowana do specyfiki organizacji, w większości przypadków fundament stanowią niezawodne serwery, odpowiednio zaprojektowana infrastruktura sieciowa, bezpieczne centra danych, skuteczne mechanizmy backupu oraz stały monitoring środowiska. Coraz większą rolę odgrywa również wirtualizacja i rozwiązania chmurowe, które pomagają efektywniej zarządzać zasobami oraz zwiększać skalowalność infrastruktury.
Dopiero połączenie tych elementów z dobrze przygotowanymi procedurami bezpieczeństwa daje możliwość zbudowania środowiska, które będzie wydajne i przede wszystkim odporne na awarie i zagrożenia.
Firewall nadal pozostaje ważnym elementem ochrony infrastruktury, ale sam w sobie nie rozwiązuje problemu bezpieczeństwa. Współczesne środowiska IT są znacznie bardziej złożone niż jeszcze dekadę temu. W ten zmieniającej się szybko rzeczywistości bezpieczeństwo trzeba traktować jako proces, dlatego coraz większe znaczenie zyskują modele oparte na zasadzie Zero Trust. Zakładają one, że każdy użytkownik, urządzenie oraz aplikacja muszą zostać zweryfikowane przed uzyskaniem dostępu do zasobów organizacji.
Oznacza to między innymi:
wieloskładnikowe uwierzytelnianie (MFA),
segmentację sieci,
kontrolę uprawnień,
monitoring aktywności użytkowników,
regularne aktualizacje oprogramowania,
zabezpieczanie systemów operacyjnych i aplikacji.
Szczególnie ważne pozostaje oddzielenie środowisk produkcyjnych od sieci biurowych. Agresywna segmentacja sieci ogranicza możliwość rozprzestrzeniania się zagrożeń i utrudnia przejęcie kontroli nad krytycznymi systemami.
Prędzej czy później każda organizacja musi zmierzyć się z awarią sprzętu, błędem użytkownika, problemem po stronie oprogramowania albo incydentem bezpieczeństwa. Pytanie nie brzmi więc, czy taka sytuacja się wydarzy, ale jak szybko firma będzie w stanie wrócić do normalnego działania. I dokładnie dlatego kopie zapasowe od lat pozostają jednym z najważniejszych elementów budowania odporności infrastruktury IT. Dobrze przygotowany backup pozwala odzyskać dane, przywrócić działanie usług i ograniczyć skutki nieprzewidzianych zdarzeń.
Tworzenie kopii zapasowych powinno obejmować zarówno dane użytkowników, jak i systemy operacyjne, konfiguracje urządzeń sieciowych, bazy danych oraz kluczowe aplikacje biznesowe.
Duże znaczenie ma także miejsce przechowywania backupów. Przechowywanie wszystkich danych w jednej lokalizacji zwiększa ryzyko utraty zasobów w przypadku awarii infrastruktury lub ataku ransomware. W środowiskach o podwyższonych wymaganiach coraz częściej stosuje się dodatkowe centra danych oraz rozwiązania disaster recovery, które umożliwiają szybkie odtworzenie usług po incydencie.
W praktyce liczy się nie tylko sam backup, ale również regularne testowanie procedur odzyskiwania danych. Nawet najlepsza kopia zapasowa nie pomoże, jeżeli w momencie awarii nie będzie można jej skutecznie odtworzyć.
Przeczytaj też: Skuteczny plan disaster recovery dla e-commerce. Jak go wdrożyć?
Jeżeli planujesz modernizację infrastruktury IT, zakup nowych serwerów czy migrację części usług do chmury, warto najpierw odpowiedzieć sobie na jedno pytanie:
Czy obecne środowisko rzeczywiście wymaga przebudowy, czy może problem leży gdzieś indziej?
Przez lata obserwowaliśmy wiele projektów związanych z modernizacją infrastruktury IT i często powtarzał się ten sam schemat, gdzie organizacje koncentrowały się na wyborze nowych technologii, podczas gdy źródłem problemów były błędy konfiguracyjne, nieaktualne procedury, niewłaściwie przydzielone uprawnienia albo brak spójnego podejścia do zarządzania środowiskiem.
Dlatego zawsze powtarzamy, że pierwszym krokiem powinien być audyt, który pozwala spojrzeć na infrastrukturę informatyczną z szerszej perspektywy i ocenić zarówno stan techniczny poszczególnych elementów, jak również poziom bezpieczeństwa oraz gotowość organizacji na potencjalne incydenty.
W trakcie analizy najczęściej sprawdza się:
konfigurację infrastruktury sieciowej,
wykorzystywane systemy informatyczne,
poziom zabezpieczenia danych,
stan serwerów i pamięci masowych,
procedury backupu i odzyskiwania danych,
sposób monitorowania środowiska,
zgodność z wymaganiami norm i polityk bezpieczeństwa.
Dobrze przeprowadzony audyt pomaga uporządkować priorytety i uniknąć kosztownych decyzji podejmowanych wyłącznie na podstawie przypuszczeń. Nierzadko okazuje się również, że największą poprawę bezpieczeństwa i wydajności przynoszą nie nowe inwestycje, ale właśnie właściwe wykorzystanie zasobów, które organizacja już posiada.
Znalezienie specjalistów od cyberbezpieczeństwa, administracji infrastruktury czy monitorowania środowisk pracujących przez całą dobę nie jest dziś prostym zadaniem. Nawet jeśli uda się zbudować zespół wewnętrzny, pozostaje jeszcze kwestia utrzymania kompetencji, reagowania na nowe zagrożenia i zapewnienia odpowiedniego wsparcia dla wszystkich obszarów infrastruktury.
W przypadku wielu przedsiębiorstw budowanie dużego działu IT odpowiedzialnego za każdy obszar infrastruktury zwyczajnie nie ma biznesowego uzasadnienia. Znacznie lepiej sprawdza się model, w którym najważniejsze decyzje pozostają po stronie firmy, a wybrane zadania realizowane są przy wsparciu partnera technologicznego.
Zakres takiej współpracy może obejmować między innymi:
administrację serwerami,
monitoring infrastruktury,
zarządzanie kopiami zapasowymi,
wsparcie w zakresie cyberbezpieczeństwa,
utrzymanie środowisk produkcyjnych,
raportowanie i analizę incydentów.
Dzięki takiemu rozwiązaniu firma może korzystać z wiedzy specjalistów bez konieczności tworzenia nowych stanowisk i rozbudowywania własnych struktur. W przypadku średnich przedsiębiorstw często okazuje się również szybszą drogą do zwiększenia poziomu bezpieczeństwa oraz sprawniejszego wdrażania nowych rozwiązań.
Jeżeli rozważasz taki model współpracy, zajrzyj również do naszego artykułu o outsourcingu zarządzania infrastrukturą IT. Znajdziesz tam więcej informacji o korzyściach i najczęściej wybieranych modelach wsparcia.
Projektowanie i utrzymanie infrastruktury IT dla organizacji o podwyższonych wymaganiach to zwykle połączenie wielu obszarów jednocześnie – od architektury środowiska i bezpieczeństwa danych, przez backup oraz disaster recovery, aż po monitoring i bieżące utrzymanie usług.
W IQ wspieramy firmy zarówno przy modernizacji istniejącej infrastruktury, jak i budowie nowych środowisk IT. Pomagamy dobrać rozwiązania dopasowane do rzeczywistych potrzeb organizacji, a następnie zadbać o ich wdrożenie, bezpieczeństwo oraz dalszy rozwój.
W zależności od potrzeb wspieramy klientów między innymi w obszarze serwerów dedykowanych, kolokacji, rozwiązań cloud, backupu, disaster recovery oraz administracji i monitoringu infrastruktury. Klienci zyskują jednego partnera technologicznego, który wspiera rozwój infrastruktury w sposób spójny i przewidywalny.
Nie wiesz, od czego zacząć modernizację infrastruktury lub które obszary wymagają największej uwagi? Porozmawiajmy. Pomożemy ocenić obecne środowisko, wskazać potencjalne ryzyka i dobrać rozwiązania dopasowane do potrzeb Twojej organizacji.